
ليدجر تكشف اختراق محافظ رقمية عبر أجهزة معدّلة وسط تقديرات بخسائر تتجاوز 86 مليون دولار

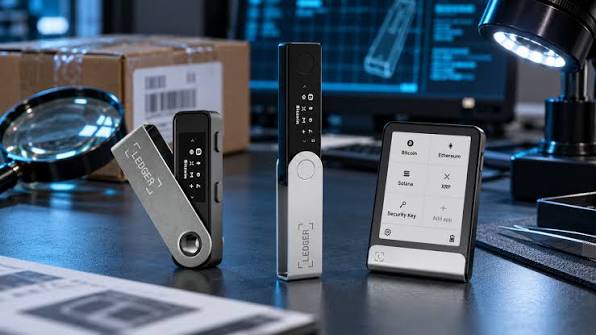
أعادت حادثة استنزاف محافظ العملات المشفرة المرتبطة بأجهزة من شركة «ليدجر» (Ledger) تسليط الضوء على المخاطر الأمنية التي قد تنشأ قبل وصول أجهزة التخزين الرقمي إلى المستخدمين، بعدما أكدت الشركة أن الحالات التي ثبت ارتباطها بالواقعة تعود إلى أجهزة بيعت عبر موزعها «كريبتو بيليس» (CryptoBilis) في جنوب شرق آسيا، مع العثور على مكوّن إلكتروني مزروع بصورة غير مصرح بها داخل أحد الأجهزة المتضررة.
وفي تحديث صدر بعد نحو 72 ساعة من ظهور الحادثة، أوضحت ليدجر أن عدد الأجهزة التي تأكد تضررها لا يزال محدوداً، مؤكدة تعاونها مع السلطات المختصة والتواصل مع المستخدمين المعنيين. كما شددت على عدم وجود مؤشرات، وفق المعطيات المتاحة لديها، على اختراق أنظمتها الداخلية أو قنوات البيع المباشر التابعة لها.
وتأتي هذه التطورات في وقت تتزايد فيه التساؤلات حول مدى قدرة وسائل الحماية التقليدية على ضمان سلامة المحافظ الرقمية، خصوصاً عندما يتعلق الأمر بالتلاعب المادي بالأجهزة خلال مراحل النقل والتخزين والتوزيع، قبل تسليمها إلى المشترين.
يشير العثور على مكوّن إلكتروني غير مصرح به داخل أحد الأجهزة المتضررة إلى احتمال استغلال تعديل مادي في عملية الوصول إلى المعلومات الحساسة. غير أن التفاصيل المنشورة حتى الآن لا تكشف بصورة نهائية كيفية تنفيذ التعديل في جميع الحالات، أو المرحلة التي حدث فيها التلاعب.
وتكتسب هذه النقطة أهمية خاصة لأن أجهزة المحافظ الرقمية صُممت أساساً لحماية المفاتيح الخاصة من التعرض المباشر للحواسيب والهواتف المتصلة بها. لكن سلامة هذه المنظومة تعتمد أيضاً على موثوقية الجهاز نفسه، بدءاً من تصنيعه ووصولاً إلى مرحلة إعداده لأول مرة من طرف المستخدم.
ولا يعني ارتباط الحالات المؤكدة بموزع محدد أن جميع الأجهزة التي بيعت عبر الموزعين معرضة للخطر، كما لا يثبت أن الموزع المعني هو المسؤول عن التلاعب. فالمعلومات المتاحة تحدد قناة تجارية مشتركة بين الحالات المؤكدة، لكنها لا تحسم بعد الجهة التي نفذت التعديل أو المكان الذي وقع فيه.
بحسب المعلومات المنشورة حول الحادثة، أكدت ليدجر العثور على مكوّن مزروع داخل أحد الأجهزة، بينما أوقفت «كريبتو بيليس»، المصنفة ضمن موزعي منتجات الشركة، مبيعاتها مؤقتاً إلى حين استكمال التحقيقات.
وفي المقابل، لم تعلن الشركة حتى الآن حصيلة نهائية رسمية لعدد الأجهزة المخترقة أو إجمالي الخسائر المالية التي أمكن التحقق منها. وتداول محققون في مجال البلوكشين تقديرات تتجاوز 86 مليون دولار، استناداً إلى تحليل التحويلات والعناوين التي يُعتقد ارتباطها بالمستخدمين المتضررين أو بالجهات المشتبه فيها.
غير أن هذه الأرقام تظل تقديرات قابلة للمراجعة، بالنظر إلى احتمال اكتشاف محافظ إضافية أو استبعاد تحويلات لا ترتبط بالواقعة، فضلاً عن اختلاف القيمة السوقية للأصول المشفرة التي جرى نقلها.
كما أن تأكيد وجود مكوّن إلكتروني غير مصرح به داخل جهاز واحد لا يكفي، بمفرده، لإثبات أن جميع الخسائر المنسوبة إلى الحادثة نتجت عن الآلية نفسها. ويتطلب ذلك ربط كل حالة بمصدر الجهاز، ونتائج فحصه التقني، وحركة الأصول على البلوكشين.
ويظل تحديد القيمة الفعلية للأضرار مرتبطاً بمنهجية احتساب واضحة تميز بين الأموال التي سُرقت مباشرة، والتحويلات اللاحقة التي أجراها المهاجمون، والأصول التي جرى تجميدها أو استردادها.
تتمثل إحدى الوظائف الأساسية لمحافظ الأجهزة في إنشاء المفاتيح الخاصة واستخدامها داخل بيئة مصممة لحمايتها من الأجهزة الخارجية. ومع ذلك، يحتاج المستخدم خلال الإعداد الأولي إلى الاطلاع على عبارة الاسترداد وتسجيلها، وهي المعلومة التي تتيح استعادة المحفظة والوصول إلى أصولها.
وإذا تمكن مكوّن غير مصرح به من الوصول إلى المعلومات المعروضة على شاشة الجهاز، فقد يشكل ذلك مساراً محتملاً لالتقاط بيانات حساسة، بحسب طبيعة المكوّن وطريقة توصيله. لكن تحديد القدرات الفعلية للمكوّن المكتشف في هذه القضية يتطلب تقريراً فنياً مفصلاً، لم تتضمنه البيانات الأولية المتاحة.
وأشارت تقارير إعلامية، من بينها تقرير لصحيفة «ذا فيرج» (The Verge)، إلى وجود لوحة دوائر إلكترونية صغيرة أسفل شاشة أحد الأجهزة، مع تداول معلومات بشأن إمكانية استخدامها لجمع البيانات المعروضة ونقلها. ومع ذلك، ينبغي التمييز بين هذه التفاصيل المتداولة وبين ما أكدته ليدجر رسمياً بشأن العثور على مكوّن مزروع داخل أحد الأجهزة المتضررة.
وتكمن خطورة انكشاف عبارة الاسترداد في أن المهاجم قد يتمكن من استعادة المحفظة على جهاز آخر متوافق، ثم نقل الأصول دون الحاجة إلى الجهاز الأصلي. وفي هذه الحالة، قد تبدو المعاملات صحيحة من الناحية التقنية على شبكة البلوكشين، لأن تنفيذها يتم باستخدام المفاتيح المرتبطة بالمحفظة.
ولا يستطيع مستكشف البلوكشين، بمفرده، تحديد الكيفية التي سُرقت بها عبارة الاسترداد، حتى إن كان قادراً على تتبع التحويلات والعناوين التي انتقلت إليها الأموال.
أما إضافة عبارة مرور سرية إلى عبارة الاسترداد، فقد توفر طبقة حماية إضافية إذا أُعدت بطريقة صحيحة وحُفظت بصورة منفصلة. لكنها لا تجعل الجهاز المشتبه في تعرضه للتلاعب آمناً تلقائياً، ولا تغني عن التوقف عن استخدامه عند وجود مؤشرات جدية على اختراقه.
تسلط الحادثة الضوء على إحدى الحلقات الأقل وضوحاً في أمن المحافظ الرقمية، وهي المسار الذي يقطعه الجهاز بين المصنع والمستخدم النهائي. فقد يمر المنتج عبر موزع ومستودع ومستورد محلي وبائع تجزئة وشركة شحن، مع احتمال تدخل جهات متعددة في عمليات التخزين والتجهيز ومعالجة المرتجعات.
ويشير ارتباط الحالات المؤكدة بمبيعات «كريبتو بيليس» إلى نقطة مشتركة تستحق التدقيق، لكنه لا يحدد المرحلة التي فقدت فيها الأجهزة سلامتها المادية. كما لا تتوافر حتى الآن معلومات نهائية بشأن احتمال ارتباط الواقعة بدفعات إنتاج محددة أو بمرحلة معينة من مراحل النقل والتخزين.
ومن شأن فحص الأرقام التسلسلية للأجهزة، ومقارنتها بسجلات الشراء والشحن والمستودعات والمرتجعات، أن يساعد على تحديد نطاق المشكلة. كما يتطلب التحقيق مطابقة هذه البيانات مع نتائج الفحص المادي وحركة الأموال المسروقة، حالة بحالة.
ويبرز هنا اختلاف مصالح الأطراف المعنية؛ فالمشتري قد يعتمد على إدراج البائع ضمن قائمة الموزعين الرسميين باعتباره مؤشراً على الموثوقية، بينما قد يكون الموزع قد حصل على الأجهزة من قناة تجارية اعتقد أنها سليمة. ولا يحسم أي من الأمرين المسؤولية عن التلاعب، التي تظل مرتبطة بالأدلة المباشرة.
كما أن الشراء من الشركة المصنعة مباشرة يقلل عدد الوسطاء، لكنه لا يشكل ضماناً مطلقاً ضد جميع أشكال التلاعب المادي. وفي المقابل، لا يعني غياب حالات مؤكدة مرتبطة بقنوات البيع المباشر أن كل جهاز بيع عبرها يتمتع بحماية مطلقة من المخاطر.
تعتمد الشركات المصنعة للمحافظ الرقمية على اختبارات برمجية وتشفيرية للتحقق من أصالة الأجهزة وسلامة بعض مكوناتها وبرمجياتها الثابتة. وتوفر هذه الاختبارات وسيلة مهمة لاكتشاف أنواع من الأجهزة المقلدة أو التعديلات التي تقع ضمن نطاق الفحص.
لكن نجاح اختبار الأصالة لا يعني بالضرورة استحالة وجود مكوّن إضافي لا يشمله الاختبار أو لا تستطيع آلياته اكتشافه.
ولذلك، تطرح الحادثة سؤالاً بشأن مدى قدرة وسائل التحقق الحالية على رصد التعديلات المادية التي قد تستهدف أجزاء من الجهاز خارج نطاق الفحوص المعتادة.
ولا يعني ذلك أن اختبارات الأصالة غير مجدية، بل إن فعاليتها ترتبط بطبيعة التهديدات التي صُممت لاكتشافها. ومن هنا تبرز أهمية أن توضح الشركات للمستخدمين نطاق الحماية التي توفرها هذه الاختبارات، وما إذا كانت تشمل جميع المكونات المادية ومسارات عرض المعلومات الحساسة.
كما أن سلامة التغليف لا تكفي وحدها لإثبات أن الجهاز لم يتعرض للتلاعب، رغم أن العبوات المقاومة للعبث قد توفر مؤشراً إضافياً. وتظل سجلات سلسلة الحيازة والفحوص الفنية المستقلة ضرورية لتكوين صورة أكثر اكتمالاً.
يتيح الطابع العام لكثير من شبكات البلوكشين تتبع انتقال الأصول بين العناوين، وهو ما يساعد المحققين على تحديد مسارات الأموال وربط بعض التحويلات بمنصات تداول أو خدمات مالية. وقد تسهم هذه المعلومات في دعم طلبات تجميد الأصول أو التحقيقات الجنائية.
لكن تتبع الأموال لا يكشف تلقائياً هوية الأشخاص الذين يتحكمون في العناوين، كما أن تجميد جزء من الأصول لا يعني استرداد كامل الأموال المسروقة.
ومن الضروري التمييز بين قيمة الأموال التي يُعتقد أنها سُرقت، وقيمة الأصول التي جرى تجميدها، والمبالغ التي أُعيدت فعلياً إلى أصحابها. فهذه المؤشرات تعكس مراحل مختلفة من التحقيق ولا يجوز التعامل معها باعتبارها رقماً واحداً.
كذلك، يتطلب احتساب الخسائر تجنب تكرار تسجيل الأموال نفسها عند انتقالها بين عدة عناوين. وقد يؤدي جمع التحويل الأصلي والتحويلات اللاحقة دون معالجة الازدواجية إلى تضخيم الحصيلة الإجمالية.
أما التفاوت بين التقديرات المالية المتداولة، فيستدعي توضيح تاريخ كل تقدير والجهة التي أعدته والمنهجية المعتمدة، بدلاً من اعتماد رقم واحد دون التحقق من أساسه.
تتطلب الحالات المرتبطة مباشرة بالأجهزة المشتبه فيها اتباع الإرشادات الرسمية الصادرة عن ليدجر، مع تجنب الاعتماد على روابط أو رسائل غير موثوقة تدعي تقديم خدمات لفحص الجهاز أو استعادة الأموال.
وينبغي للمستخدم الذي لم يبدأ إعداد جهاز مشتبه فيه أن يتوقف عن استخدامه إلى حين الحصول على توجيهات موثوقة. أما إذا كانت عبارة الاسترداد قد انكشفت أو وُجدت أدلة على اختراقها، فإن نقل الأصول إلى عنوان جديد مشتق من العبارة نفسها لا يوفر حماية كافية.
وتقتضي معالجة هذا النوع من المخاطر، عند التأكد من انكشاف العبارة، إنشاء محفظة جديدة بعبارة استرداد جديدة تماماً على جهاز موثوق، مع اتباع تعليمات الشركة المصنعة أو الاستعانة بجهة دعم موثوقة. كما يجب عدم إدخال عبارة الاسترداد في مواقع إلكترونية أو مشاركتها مع أي شخص يدعي تقديم المساعدة.
ويمكن للمستخدمين المتضررين الاحتفاظ بفواتير الشراء والأرقام التسلسلية ومعلومات الشحن ومعرّفات المعاملات، باعتبارها بيانات قد تساعد في التحقيق، مع الحرص على عدم الكشف عن أي معلومات سرية تتيح الوصول إلى الأصول.
ومع ذلك، فإن استرداد العملات التي نُقلت بالفعل ليس مضموناً، إذ يعتمد على إمكانية تتبع الأموال وتجميدها أو تعاون الجهات التي أصبحت الأصول تحت سيطرتها.
تحتاج القضية إلى تقرير تقني موثق يحدد طراز الجهاز المتضرر ودفعات الإنتاج المرتبطة به، وطبيعة المكوّن المزروع، والكيفية التي أمكن بها تركيبه، ومدى قدرة اختبارات الأصالة على اكتشافه.
كما ينبغي أن يوضح التقرير ما إذا كانت الأجهزة المتضررة تشترك في آلية واحدة، وأن يربط الأدلة المادية بحالات فقدان الأصول.
ويظل تحديد المسؤولية عن التلاعب سابقاً لأوانه في غياب نتائج نهائية بشأن سلسلة التوزيع والجهة التي نفذت التعديل. فكون الموزع معتمداً لا يثبت تورطه، كما أن تأكيد الشركة المصنعة سلامة قنوات بيعها المباشر لا يجيب وحده عن جميع الأسئلة المرتبطة بمصدر الأجهزة المتضررة.
وتعيد الحادثة، في المحصلة، طرح مسألة الثقة في منظومة الحفظ الذاتي للعملات الرقمية. فحماية المفاتيح الخاصة لا تعتمد فقط على قوة التشفير والبرمجيات، بل تشمل أيضاً سلامة الجهاز منذ تصنيعه وحتى وصوله إلى المستخدم.
ومع استمرار التحقيقات، ستتوقف القدرة على تحديد الحجم الحقيقي للأضرار على مطابقة الأجهزة التي خضعت للفحص مع الحالات المؤكدة وحركة الأصول على البلوكشين
وحتى ظهور نتائج أكثر تفصيلاً، ينبغي التعامل بحذر مع تقديرات الخسائر والاتهامات المتداولة، والتمييز بين ما ثبت رسمياً وما لا يزال قيد التحقق.