
قراصنة إلكترونيون يطالبون «أوروغيت طنجة» بفدية قدرها 6 ملايين دولار

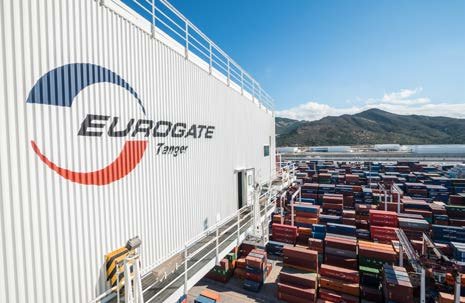
تواجه شركة «أوروغيت طنجة»، المشغلة لإحدى محطات الحاويات بميناء طنجة المتوسط، تهديداً إلكترونياً بتسريب بيانات ووثائق داخلية، بعدما أعلنت مجموعة قرصنة أنها استحوذت على ملفات تخص الشركة، مطالبة بفدية تصل إلى 6 ملايين دولار مقابل عدم نشرها.
وأفادت شركة «SOCRadar» المتخصصة في الأمن السيبراني، في تقرير صدر الثلاثاء، بأن مجموعة الابتزاز الإلكتروني المعروفة باسم «N0n» أدرجت الشركة المغربية ضمن قائمة أهدافها، محددة يوم 19 أكتوبر الجاري موعداً محتملاً لنشر البيانات التي تزعم حيازتها، في حال عدم الاستجابة لمطالبها المالية.
وبحسب المعطيات التي أوردها التقرير، تدعي المجموعة امتلاك 354 ملفاً إلكترونياً مرتبطاً بأنشطة «أوروغيت طنجة»، يبلغ حجمها الإجمالي نحو 660 ميغابايت.
وتشمل هذه الملفات، وفق ادعاءات القراصنة، وثائق تجارية وتشغيلية، وسجلات مرتبطة بحركة الحاويات والسفن، فضلاً عن مستندات تقنية تتعلق بالأنظمة المعلوماتية للشركة.
ولم تقتصر مطالب المجموعة على تحديد مبلغ الفدية، بل عرضت أيضاً فتح قناة تفاوض خاصة مقابل دفع مبلغ أولي يعادل 10 في المائة من القيمة الإجمالية المطلوبة، أي نحو 600 ألف دولار، على أن تتم التسوية باستخدام عملة «بيتكوين» الرقمية.
وكانت منصة «Breaches.Africa»، المتخصصة في رصد حوادث تسريب البيانات داخل القارة الإفريقية، قد رصدت يوم الاثنين ظهور اسم الشركة المغربية على الموقع الإلكتروني التابع للمجموعة، مصحوباً بإشارة تفيد، بحسب ما نشره القراصنة، بعدم دفع الفدية المطلوبة.
وحددت المجموعة الساعة 13:27 بتوقيت غرينتش من يوم 19 أكتوبر موعداً لنشر الملفات المزعومة، دون تقديم عينات متاحة للعموم في إعلانها الأولي تسمح بالتحقق من صحة البيانات أو التأكد من ارتباطها الفعلي بالشركة.
ويأتي استهداف «أوروغيت طنجة» ضمن حملة ابتزاز إلكتروني أوسع، أعلنت خلالها المجموعة، يوم الاثنين، استهداف 38 مؤسسة تنشط في مجالات النقل البحري والموانئ والخدمات اللوجستية، موزعة على 18 دولة، وفق تقرير «SOCRadar».
وضمت قائمة المؤسسات التي جرى الإعلان عن استهدافها شركات تدير محطات للحاويات في عدد من الموانئ الدولية، من بينها «TTI Algeciras» في ميناء الجزيرة الخضراء بإسبانيا، و«Santos Brasil» في البرازيل، إلى جانب مشغلين لمحطات بحرية في كوريا الجنوبية والهند وفيتنام وتركيا.
كما شملت القائمة شركات تعمل في مجال تطوير أنظمة المعلومات المينائية وتبادل البيانات الإلكترونية، فضلاً عن مؤسسات تنشط في النقل البحري وتدبير سلاسل الخدمات اللوجستية، ما يعكس اتساع نطاق الأهداف التي أعلنت المجموعة استهدافها.
وأظهرت المطالب المالية المنشورة تفاوتاً في قيمة الفديات التي تسعى المجموعة إلى تحصيلها، إذ تراوحت المبالغ التي رصدتها شركة الأمن السيبراني بين 2.4 مليون و14 مليون دولار، بحسب المؤسسة المستهدفة والبيانات التي تزعم المجموعة الاستحواذ عليها.
ووفق التقرير ذاته، ظهرت مجموعة «N0n» خلال شهر شتنبر الماضي، وشرعت منذ ذلك الحين في نشر أسماء مؤسسات تقول إنها حصلت على بياناتها، مع منحها آجالاً محددة للاستجابة لمطالبها المالية قبل الكشف عن الملفات.
وتعتمد المجموعة، بحسب المعطيات المتاحة، على موقع إلكتروني مستضاف على الشبكة المظلمة للإعلان عن المؤسسات المستهدفة، وإرفاق كل حالة بموعد نهائي مزعوم لتسريب المعلومات، مع المطالبة بأداء الفدية باستخدام العملات الرقمية.
غير أن إعلان القراصنة امتلاك بيانات «أوروغيت طنجة» لا يشكل، في حد ذاته، دليلاً مستقلاً على نجاح عملية الاختراق. وأوضحت «SOCRadar» أن الجهات المتخصصة في الرصد لم تتمكن من التحقق بصورة مستقلة من حصول المجموعة على الملفات التي تتحدث عنها، كما لم تتحدد بعد الكيفية التي يُفترض أنها مكنتها من الوصول إلى تلك البيانات.
وأضاف التقرير أن أياً من المؤسسات العاملة في القطاع البحري والمدرجة ضمن قائمة 12 أكتوبر لم تكن قد أكدت علناً تعرضها للاختراق حتى موعد إعداد التقرير.